윈도우 샌드박스에서 의심스러운 프로그램을 안전하게 실행하는 방법
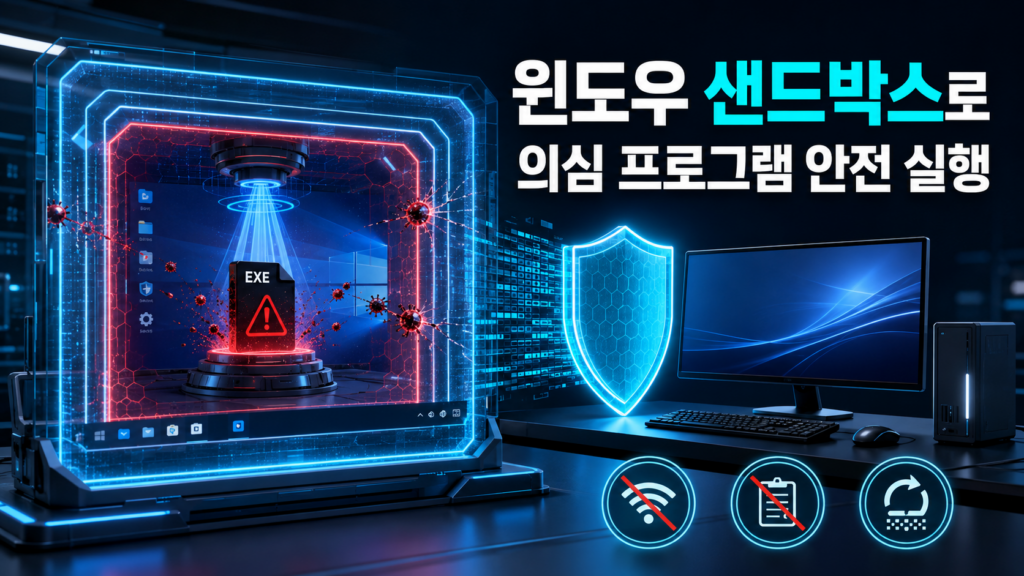
인터넷에서 받은 EXE 설치파일의 출처가 불분명하다면 본체 윈도우에서 바로 실행하지 않는 것이 좋다. 이때 활용할 수 있는 기능이 Windows Sandbox(윈도우 샌드박스)다. 별도의 임시 윈도우 환경에서 프로그램을 실행하고, 창을 닫으면 그 안에서 발생한 변경 사항을 폐기할 수 있다.
그러나 샌드박스도 절대적인 안전을 보장하지는 않는다. 특히 기본 설정에서는 네트워크와 클립보드가 연결되기 때문에 의심스러운 프로그램을 검사할 때는 제한된 구성으로 실행해야 한다.
목차
1. 윈도우 샌드박스의 격리 원리 이해하기
윈도우 샌드박스는 일반 프로그램을 별도의 창에서 실행하는 기능이 아니라, 하드웨어 기반 가상화를 이용해 임시 윈도우 환경을 만드는 기능이다. 호스트란 사용자가 평소 사용하는 실제 윈도우를 말하며, 샌드박스는 그 안에서 분리되어 작동하는 일회용 가상 컴퓨터에 가깝다. 프로그램을 설치하거나 레지스트리를 변경해도 일반적으로 그 변화는 샌드박스 내부에만 적용된다. 샌드박스 창을 닫으면 내부에 설치한 프로그램, 생성한 파일, 변경한 설정이 삭제되며 다음 실행 때 다시 깨끗한 환경이 만들어진다.
마이크로소프트는 샌드박스가 별도의 커널과 하이퍼바이저 기반 격리를 사용한다고 설명한다. 다만 가상화 기술에도 취약점이 발견될 가능성이 있고, 네트워크·클립보드·공유 폴더를 통해 외부와 연결될 수 있다. 따라서 ‘무엇을 실행해도 안전한 공간’이 아니라 위험을 줄여주는 추가 방어선으로 이해해야 한다. Microsoft의 Windows Sandbox 설명
2. 사용 가능한 윈도우 버전과 준비 조건 확인하기
Windows Sandbox는 현재 Windows 10·11의 Pro, Enterprise, Education 계열에서 지원되며 Home 버전에서는 기본적으로 지원되지 않는다. 먼저 윈도우 키 + R을 누르고 winver를 입력하면 윈도우 버전을 확인할 수 있다. 컴퓨터는 AMD64 또는 지원되는 Arm64 구조여야 하며, BIOS나 UEFI에서 CPU 가상화 기능이 활성화돼 있어야 한다. 작업 관리자를 열어 성능 → CPU → 가상화 항목이 ‘사용’으로 표시되는지도 확인한다.
마이크로소프트가 안내하는 최소 조건은 메모리 4GB, 저장공간 1GB, CPU 2코어이지만 원활한 사용을 위해서는 메모리 8GB 이상, SSD, 4코어급 환경이 권장된다. 가상화가 ‘사용 안 함’이라면 BIOS에서 Intel Virtualization Technology 또는 AMD SVM 항목을 켜야 하지만 제조사마다 진입키와 메뉴가 다르므로 컴퓨터 제조사의 공식 설명서를 확인하는 것이 안전하다. 회사나 기관의 컴퓨터에서는 보안정책으로 기능이 제한될 수 있으므로 임의로 설정을 변경하지 말아야 한다. Windows Sandbox 설치 요구사항
3. Windows Sandbox 기능 설치하고 실행하기
작업표시줄 검색창에 Windows 기능 켜기/끄기를 입력해 실행한다. 목록에서 Windows Sandbox 또는 Windows 샌드박스를 찾아 체크하고 확인을 누른다. 필요한 구성요소가 설치된 후 재시작 안내가 나오면 컴퓨터를 다시 시작한다. 이후 시작 메뉴에서 Windows Sandbox를 검색해 실행하면 새로운 윈도우 바탕화면이 별도 창으로 열린다. 항목이 나타나지 않거나 체크할 수 없다면 윈도우 에디션, 가상화 상태, 시스템 요구사항을 다시 확인해야 한다.
관리자 PowerShell에서는 다음 명령으로도 기능을 활성화할 수 있다.
Enable-WindowsOptionalFeature -FeatureName "Containers-DisposableClientVM" -All -Online처음 실행할 때는 구성 준비 때문에 시간이 조금 걸릴 수 있다. 샌드박스 안에는 본체에 설치된 프로그램이 자동으로 나타나지 않으며 필요한 프로그램은 내부에서 별도로 설치해야 한다. 또한 동시에 여러 개의 샌드박스를 실행할 수 없다는 점도 알아두는 것이 좋다.
4. 실행 전에 파일 출처와 서명부터 점검하기
샌드박스를 사용한다고 해서 사전 검사를 생략해서는 안 된다. 먼저 EXE 파일을 마우스 오른쪽 버튼으로 클릭해 속성 → 디지털 서명으로 들어간다. 서명자가 프로그램 공식 개발사와 일치하는지, 서명 상태가 유효한지 확인한다. 공식 홈페이지에서 SHA-256 해시값을 제공한다면 내 파일의 해시값과 비교하고, 윈도우 보안 또는 신뢰할 수 있는 백신으로 검사한다. 파일 이름과 아이콘은 쉽게 위장할 수 있으므로 안전성 판단 근거로 삼기 어렵다.
검사 대상은 개인정보가 들어 있지 않은 별도 폴더에 한 개만 보관하는 것이 좋다. 중요한 문서, 브라우저 프로필, 암호 파일, 공동인증서가 있는 폴더를 샌드박스와 연결하면 격리의 의미가 약해진다. 업무용 컴퓨터나 중요한 자료가 보관된 PC에서 고위험 악성코드로 의심되는 파일을 직접 분석하는 것도 피해야 한다. 랜섬웨어, 정보 탈취 프로그램 또는 표적 공격 파일로 의심된다면 개인이 실행하지 말고 보안 전문가나 관련 기관에 분석을 의뢰하는 편이 안전하다.
5. 네트워크와 공유 기능을 차단한 .wsb 파일 만들기
기본 샌드박스는 네트워크와 클립보드 공유가 활성화된다. 따라서 의심스러운 프로그램이 외부 서버와 통신하거나 내부 네트워크를 탐색할 가능성을 줄이려면 사용자 지정 .wsb 파일을 사용하는 것이 좋다. 메모장을 열고 다음 내용을 입력한 뒤 파일 형식을 모든 파일로 선택하여 "안전검사.wsb"라는 이름으로 저장한다.
<Configuration>
  <vGPU>Disable</vGPU>
  <Networking>Disable</Networking>
  <ClipboardRedirection>Disable</ClipboardRedirection>
  <AudioInput>Disable</AudioInput>
  <VideoInput>Disable</VideoInput>
  <PrinterRedirection>Disable</PrinterRedirection>
  <ProtectedClient>Enable</ProtectedClient>
  <MemoryInMB>4096</MemoryInMB>
</Configuration>
이 파일을 더블클릭하면 네트워크와 여러 공유 기능이 제한된 샌드박스가 열린다. ProtectedClient는 추가적인 AppContainer 격리를 적용하지만 환경에 따라 파일 복사와 일부 기능이 제한될 수 있다. vGPU를 끄면 그래픽 성능은 낮아질 수 있지만 공격 표면을 줄이는 데 도움이 된다. Windows Sandbox 구성 항목
6. 검사 파일을 안전하게 전달하고 행동 관찰하기
클립보드를 차단하면 본체에서 샌드박스로 파일을 붙여넣을 수 없다. 이때 검사 전용 폴더를 읽기 전용으로 연결할 수 있다. 예를 들어 본체에 C:\SandboxInput 폴더를 만들고 검사할 파일 하나만 넣은 다음, 위 설정의 </Configuration> 바로 앞에 다음 내용을 추가한다.
<MappedFolders>
  <MappedFolder>
    <HostFolder>C:\SandboxInput</HostFolder>
    <SandboxFolder>C:\Input</SandboxFolder>
    <ReadOnly>true</ReadOnly>
  </MappedFolder>
</MappedFolders>
샌드박스가 열리면 C:\Input의 EXE 파일을 샌드박스 바탕화면으로 복사한 뒤 실행한다. 공유 폴더 안에서 직접 실행하기보다 내부로 복사하는 편이 좋다. 설치 과정에서 불필요한 관리자 권한, 보안기능 해제, 브라우저 확장 설치를 요구하는지 살핀다. 작업 관리자에서 낯선 프로세스가 계속 생성되는지, 시작프로그램 등록이나 과도한 CPU 사용이 나타나는지도 확인한다. 다만 프로그램이 정상처럼 행동했다고 해서 무해하다고 확정할 수는 없다. 악성코드는 가상환경을 감지해 동작을 숨기거나 일정 시간이 지난 후 실행될 수 있다.
7. 검사 종료와 결과물 반출 시 지켜야 할 원칙
검사가 끝나면 샌드박스 창의 닫기 버튼을 누른다. 내부의 모든 파일과 프로그램이 삭제된다는 경고가 나타나면 내용을 확인하고 종료한다. 샌드박스를 닫으면 내부 상태가 폐기되므로 필요한 검사 기록은 종료 전에 별도로 정리해야 한다. 그러나 의심스러운 프로그램이 만든 파일을 본체로 다시 복사하면 위험 요소까지 함께 가져올 수 있으므로 실행파일, DLL, 스크립트, 압축파일은 반출하지 않는 것이 원칙이다. 꼭 기록해야 한다면 실행파일 대신 화면을 촬영하거나 오류 문구를 수기로 적는 방식이 더 안전하다.
읽기 전용 공유 폴더는 샌드박스가 원본을 수정하기 어렵게 하지만, 파일 내용을 읽는 것은 가능하다. 그러므로 해당 폴더에는 검사 대상 외의 개인정보를 넣지 말아야 한다. 쓰기 가능한 공유 폴더를 사용하면 샌드박스에서 발생한 변경이 본체에 그대로 남을 수 있다. 종료 후에는 본체의 윈도우 보안을 최신 상태로 업데이트하고 전체 또는 사용자 지정 검사를 실행한다. 이상 징후가 발견되면 인터넷 연결을 끊고 전문가의 도움을 받는 것이 좋다.
장점과 단점 분석
| 구분 | 내용 |
|---|---|
| 장점 | 프로그램 설치와 설정 변경을 본체 윈도우에서 격리할 수 있다. |
| 장점 | 창을 닫으면 내부의 프로그램과 변경 사항이 폐기된다. |
| 장점 | 완전한 가상머신보다 설치와 실행이 간단하고 가볍다. |
| 장점 | .wsb 파일로 네트워크, 클립보드, 공유 폴더 등을 제한할 수 있다. |
| 장점 | 설치 과정과 프로그램의 기본 동작을 깨끗한 환경에서 관찰할 수 있다. |
| 단점 | Windows Home에서는 기본적으로 사용할 수 없다. |
| 단점 | 격리가 강력하더라도 취약점 악용 가능성까지 완전히 없애지는 못한다. |
| 단점 | 기본 설정에서는 네트워크·클립보드가 연결되어 공격 표면이 커질 수 있다. |
| 단점 | 악성코드가 샌드박스를 인식해 행동을 숨기면 정상 파일처럼 보일 수 있다. |
| 단점 | 창을 닫으면 분석 프로그램, 기록과 내부 파일도 함께 삭제된다. |
| 단점 | 쓰기 가능한 공유 폴더를 연결하면 본체 파일이 영향을 받을 수 있다. |
내 의견
내가 생각하기에 Windows Sandbox는 정체가 확실하지 않은 프로그램을 본체에서 곧바로 실행하는 것보다 훨씬 나은 선택이다. 특히 프로그램의 설치 화면, 불필요한 추가 프로그램 설치 여부, 기본적인 실행 상태를 확인하는 용도로 유용하다. 별도의 가상머신을 구축하기 어려운 일반 사용자도 비교적 쉽게 이용할 수 있다는 것이 가장 큰 장점이다.
하지만 파일을 샌드박스에서 한 번 실행해 보고 이상이 없었다는 이유만으로 안전하다고 결론 내려서는 안 된다. 일부 악성코드는 분석 환경을 감지하거나 실행을 지연할 수 있으며, 네트워크와 공유 기능을 잘못 설정하면 본체나 내부 네트워크에 위험을 줄 수도 있다. 따라서 나는 공식 다운로드 출처 확인 → 디지털 서명 확인 → 백신 검사 → 네트워크가 차단된 샌드박스 실행 순서를 권한다.
출처가 전혀 없거나 백신에서 경고한 파일, 랜섬웨어로 의심되는 파일은 샌드박스에서도 직접 실행하지 않는 것이 최선이다. 샌드박스는 위험한 파일에 안전 판정을 내려주는 도구가 아니라, 꼭 필요한 테스트의 위험을 한 단계 낮추는 격리 도구로 활용해야 한다.
ELIYAHUB


댓글 0
첫 댓글을 남겨보세요.