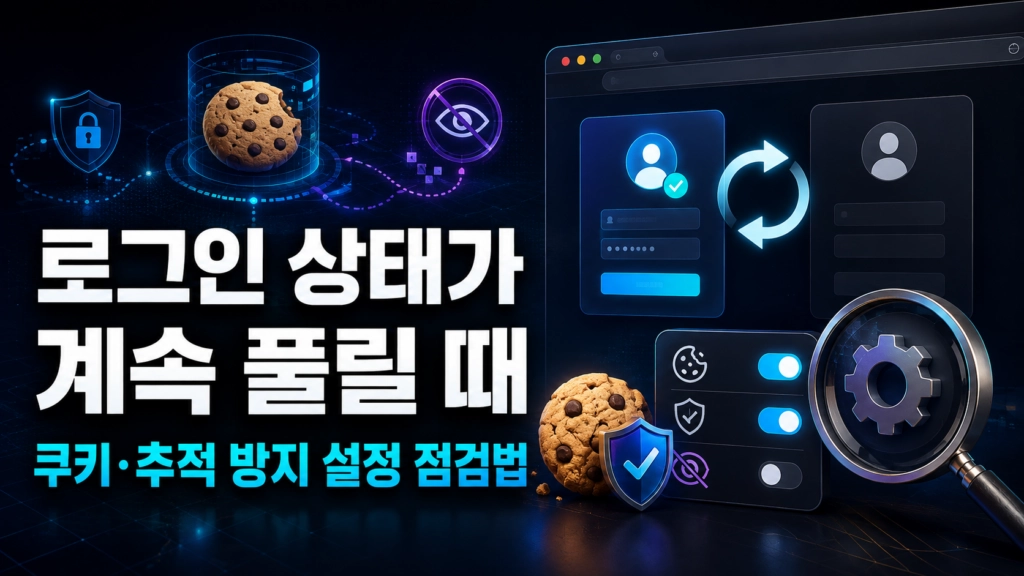
브라우저 로그인 상태가 계속 풀릴 때 쿠키·추적 방지 설정 점검법
목차
로그인 유지의 기술적 원리부터 이해하기
브라우저가 로그인 상태를 유지하는 것은 서버가 발급한 세션 쿠키 또는 인증 토큰이 브라우저에 저장돼 있다가, 이후 같은 사이트에 재방문할 때마다 요청 헤더에 자동으로 실려 서버로 전송되기 때문이다. 세션 쿠키는 브라우저를 완전히 종료하면 삭제되도록 설계된 반면, ‘로그인 상태 유지’를 체크했을 때 발급되는 지속 쿠키(Persistent Cookie)는 만료일이 명시돼 있어 브라우저를 껐다 켜도 유지된다. 로그인이 계속 풀리는 현상은 대개 이 쿠키가 저장되지 않거나, 저장되더라도 다음 방문 시 서버로 전송되지 않는 두 경로 중 하나에서 발생하며, 원인을 좁히려면 이 구조를 먼저 이해하는 것이 진단의 출발점이 된다.
서드파티 쿠키 차단 설정 점검하기
최근 브라우저들은 개인정보 보호 강화를 위해 기본적으로 서드파티 쿠키를 차단하는 방향으로 정책을 전환하고 있다. 일부 사이트가 로그인 인증을 처리할 때 iframe이나 별도 인증 서버 도메인을 경유하는 구조를 쓰는 경우, 이 인증 쿠키가 서드파티 쿠키로 분류돼 차단당할 수 있다. 크롬에서는 ‘설정 > 개인정보 보호 및 보안 > 쿠키 및 기타 사이트 데이터’에서 차단 수준을 확인할 수 있으며, 특정 사이트에서 로그인이 반복적으로 풀린다면 해당 사이트를 ‘항상 쿠키 허용’ 목록에 예외로 추가해보는 것이 첫 번째 점검 순서다. 사파리의 ‘모든 추적 방지’, 파이어폭스의 ‘향상된 추적 방지’ 기능도 유사한 원리로 동작한다.
쿠키 자동 삭제·시크릿 모드 설정 확인하기
브라우저 설정에서 ‘종료 시 쿠키 및 사이트 데이터 삭제’ 옵션이 켜져 있다면, 로그인 세션이 정상 저장되더라도 브라우저를 닫는 순간 모든 쿠키가 삭제된다. 크롬에서는 ‘설정 > 개인정보 보호 및 보안 > 쿠키 및 기타 사이트 데이터’에서 이 옵션을 확인할 수 있다. 또한 습관적으로 시크릿 모드에서 접속하고 있지는 않은지도 점검해야 하는데, 시크릿 창은 태생적으로 창을 닫으면 모든 로그인 정보가 소멸하도록 설계돼 있다. 쿠키를 주기적으로 자동 삭제해주는 개인정보 보호 확장 프로그램이 설치돼 있는지도 함께 점검하는 것이 좋다.
추적 방지 기능이 로그인 쿠키까지 차단하는 경우
일부 브라우저의 강화된 추적 방지 기능은 정상적인 인증 쿠키까지 트래커로 오탐(false positive)하는 문제를 일으킬 수 있다. 특히 사파리의 지능형 추적 방지(ITP)는 자바스크립트로 설정된 쿠키의 만료 기간을 강제로 7일로 단축시키는 정책을 적용하고 있어, 로그인 유지 기능을 자바스크립트 기반으로 구현한 사이트에서는 일주일마다 로그인이 풀리는 현상이 정상적인 브라우저 동작으로 나타날 수 있다. 이 경우 사이트를 홈 화면에 웹앱으로 추가하거나 추적 방지 강도를 ‘표준’으로 낮춰 시험해보는 방식으로 개선 여부를 확인할 수 있다.
확장 프로그램과 보안 소프트웨어의 개입 확인하기
광고 차단기, VPN, 개인정보 보호 확장 프로그램 중 상당수는 쿠키 필터링 기능을 포함하고 있어, 특정 사이트의 인증 쿠키를 추적 쿠키로 오인해 차단하는 경우가 있다. 원인을 찾으려면 일반 창에서 확장 프로그램을 모두 비활성화한 뒤 로그인이 정상 유지되는지 테스트하고, 유지된다면 하나씩 다시 활성화하며 원인을 좁혀가는 방식이 가장 확실하다. 백신 프로그램의 웹 보호 기능이나 회사 보안 에이전트도 쿠키 저장을 제한할 수 있으므로 함께 점검할 필요가 있다.
단계별 점검 순서와 근본적인 해결 전략
첫째, 문제 사이트를 다른 브라우저에서 접속해봐서 특정 브라우저만의 문제인지 확인한다. 둘째, 특정 브라우저에서만 발생한다면 모든 확장 프로그램을 끄고 재현되는지 확인한다. 셋째, 확장 프로그램이 원인이 아니라면 서드파티 쿠키 차단과 종료 시 삭제 옵션을 순서대로 점검한다. 넷째, 그래도 해결되지 않는다면 사이트를 쿠키 예외 목록에 추가하고, 브라우저·운영체제를 최신 버전으로 업데이트해 알려진 버그가 수정됐는지 확인한다.
장단점 분석
| 원인 | 장점(진단 용이성) | 단점(해결 난이도) |
|---|---|---|
| 서드파티 쿠키 차단 | 설정 메뉴에서 즉시 확인·예외 추가 가능 | 사이트마다 예외를 개별 등록해야 함 |
| 종료 시 자동 삭제 설정 | 원인 파악이 명확하고 해제가 간단 | 보안을 위해 켜둔 경우 트레이드오프 발생 |
| 강화된 추적 방지(ITP 등) | 브라우저 개인정보 보호 수준은 높아짐 | 사이트 설계에 따라 완전한 해결이 어려울 수 있음 |
| 확장 프로그램 개입 | 비활성화 테스트로 비교적 쉽게 특정 가능 | 여러 개를 하나씩 테스트해야 하는 번거로움 |
| 보안 소프트웨어 정책 | 회사 정책 등 명확한 원인 확인 가능 | 개인이 임의로 설정 변경하기 어려운 경우 많음 |
내 의견
직접 설정해 보니 로그인 문제가 생겼을 때 추적 방지나 쿠키 차단 기능을 전부 끄는 실수를 하기 쉬웠다. 먼저 해당 사이트의 쿠키만 삭제하고, 팝업·교차 사이트 추적·쿠키 권한을 하나씩 확인하는 것이 안전하다. 모든 쿠키를 한꺼번에 삭제하면 다른 사이트에서도 로그아웃될 수 있으므로 중요한 계정의 비밀번호를 먼저 확인해야 한다. 사파리의 ITP처럼 사이트 구조와 충돌하는 경우에는 전체 보안을 낮추기보다 문제가 발생한 사이트만 예외로 관리하는 방법이 적절하다고 생각한다.
ELIYAHUB


댓글 0
첫 댓글을 남겨보세요.